Sommaire de l'article
Pourquoi maintenant : Le Mois de la cybersécurité est un bon rappel qu’un changement de mot de passe ne supprime pas toujours les règles laissées dans une boîte courriel.
Sécuriser d’abord l’accès au compte
Depuis un appareil fiable, changez le mot de passe, vérifiez les appareils connectés et les moyens de récupération. Retirez les applications tierces inconnues et activez une méthode de vérification forte. Utilisez uniquement les paramètres ouverts depuis le vrai site ou l’application. Si vous ne pouvez plus vous connecter, commencez par la procédure officielle de récupération Google.
Inspecter le transfert et les filtres
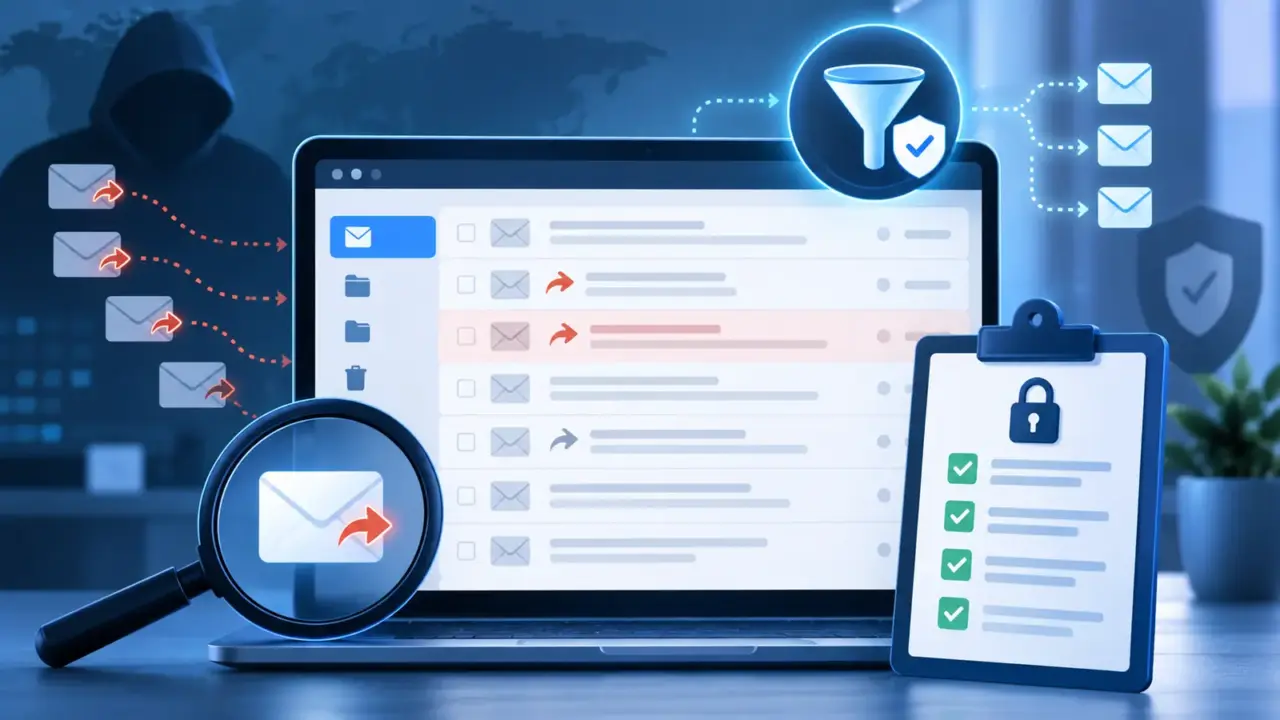
Dans Gmail sur le Web, ouvrez les paramètres et examinez le transfert, les filtres et les adresses bloquées. Recherchez une règle qui archive, supprime, marque comme lu ou redirige les messages contenant des mots comme facture, banque ou sécurité. Supprimez uniquement ce que vous avez identifié; une règle professionnelle légitime peut aussi déplacer du courrier.
Vérifier les identités et délégations
Passez en revue les adresses utilisées pour envoyer des messages, les comptes délégués et les réponses automatiques. Une adresse ajoutée peut permettre une usurpation persistante, tandis qu’une délégation donne accès à la boîte sans partager directement le mot de passe. Contrôlez également le dossier Envoyés, la corbeille et les paramètres POP ou IMAP inhabituels.
Prévenir les contacts et surveiller
Avertissez les personnes qui ont reçu un message frauduleux depuis votre adresse sans retransmettre de pièce jointe dangereuse. Vérifiez les comptes importants qui utilisent cette boîte pour la récupération. Pendant quelques semaines, surveillez les alertes de connexion et les changements de paramètres. Si une règle suspecte réapparaît, un appareil ou une application conserve probablement encore l’accès.
Commentaires
Sois le premier à partager ton expérience ou poser une question.